デイリー · 記事 01 · 6 分で読む
- セキュリティ
Puppetの脆弱性で悪用確認。更新後のサーバー再起動も確認を
11月3日の修正版と17日のCISA悪用一覧への追加
要約・概要
認証済みの報告書からコード実行につながる経路を説明します。修正版の公開と稼働サーバーへの適用を分けて確認します。
主な事実
複数のコンピューターの設定をまとめて管理するPuppetで、報告書の処理からサーバー上の意図しないコード実行につながる脆弱性 CVE-2026-115731 が確認されています。提供元のPerforceは修正版の解決日を 11月3日 と記載し、米国のサイバーセキュリティ機関CISAは 11月17日 に実際の悪用が確認された脆弱性一覧へ追加しました。今回の変化は新しいパッチの公開ではなく、既知の問題が攻撃に使われていると確認されたことです。提供元の告知 · CISA一覧
Puppetを運用する組織では、更新に続いてPuppet Serverの再起動と実行中のバージョンを確認する必要があります。一般のウェブサイト訪問者にソフトのインストールを求める告知ではありません。個別サーバーの侵害状況は確認していません。
1. 管理対象のコンピューターは何を送るのか
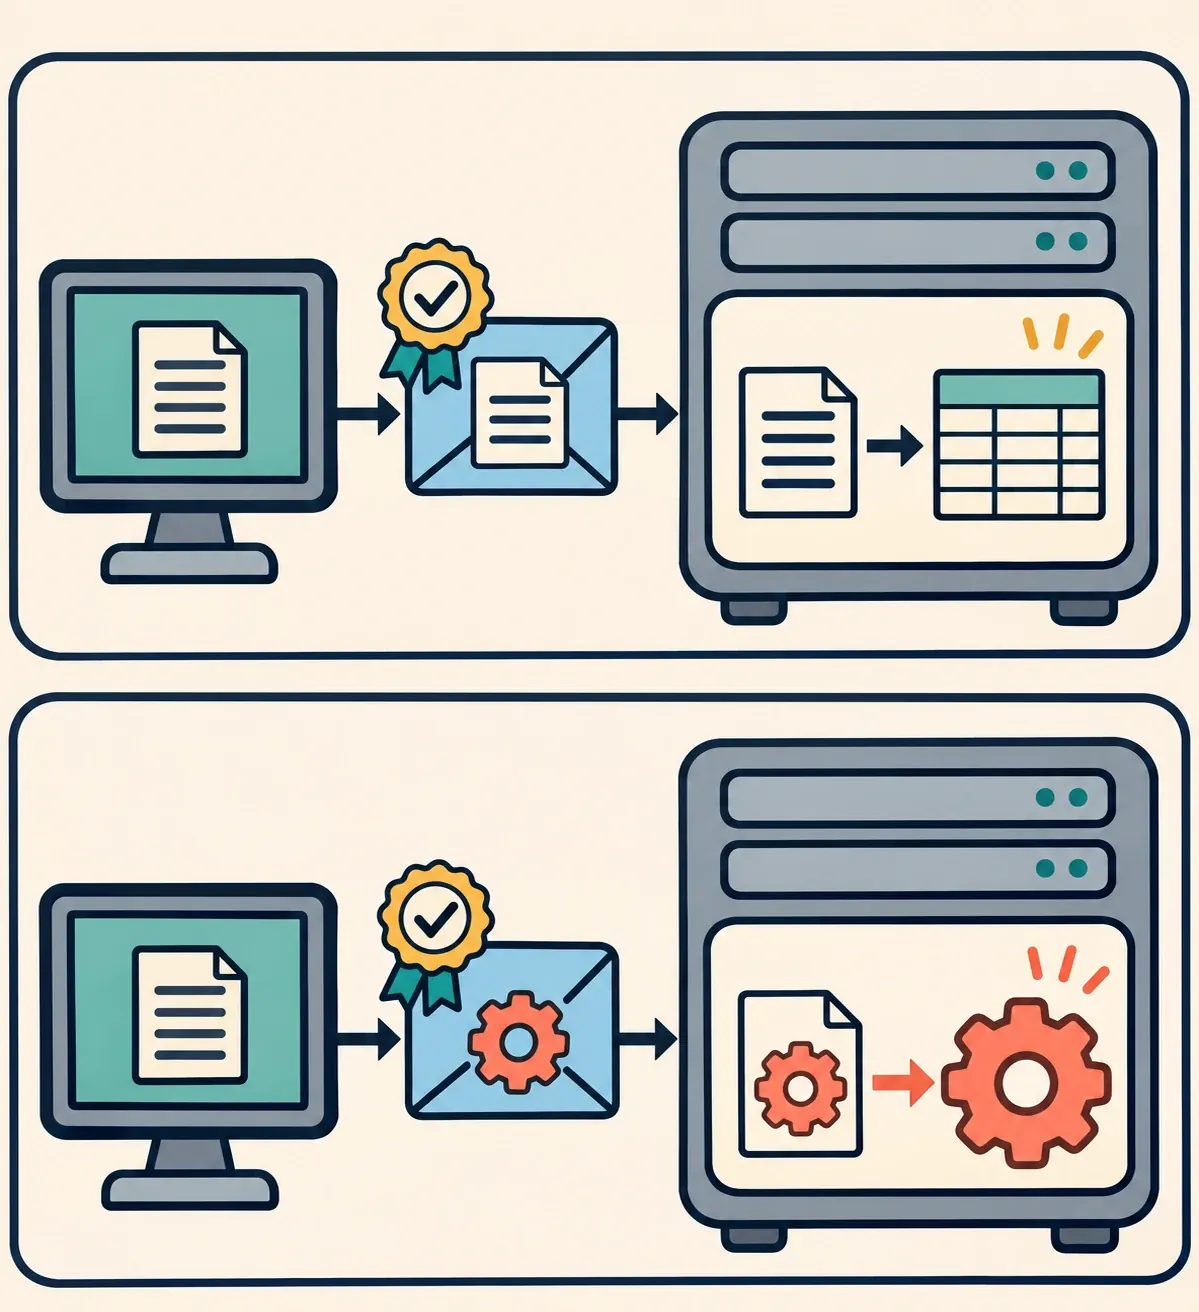
Puppetは中央のサーバーから複数のコンピューターの設定を管理するためのソフトです。管理対象にはエージェントという小さなプログラムを入れ、設定作業の結果を報告書としてPuppet Serverに送ります。ここでいうエージェントはAIではなく、コンピューター管理用のクライアントです。
サーバーは受け取った報告書を、読み取れるデータの形に復元します。この処理をデシリアライズと呼びます。正常な経路では「設定作業が終わった」というデータを読み、記録するところで終わるはずです。提供元によると、影響を受けるバージョンは細工された報告書の特定のデータ形式を処理する際、コード実行につながる場合があります。実行される権限はPuppetのサービスユーザーです。管理者の全権限であるrootを自動的に得るという意味ではありません。提供元の説明
下の上段は報告書をデータとして記録する正常な経路、下段は細工したデータがサーバー上の動作につながる経路です。どちらの封筒にも本人確認の印があります。送り手の資格を確認しても、内容を読む処理の欠陥までは取り除けないことを表しています。
猫と一緒に読み解く Q&A
 猫の研究員
送ってきたコンピューターが認証済みでも、内容は確かめるの?
ポケットノート証明書は誰が接続したかを確かめる根拠です。届いた内容を安全に読む処理は別に必要なので、認証済みクライアントのデータも安全に扱う必要があります。
2. 接続の条件で確認すること
告知が示す経路には、認証局であるCAが署名したエージェント証明書を持つクライアントという条件があります。CAは、管理対象コンピューターの接続資格を示す証明書に署名する役割です。「インターネットの誰でも直ちに実行できる」と縮めると、この条件が抜け落ちます。
一方、証明書を発行する過程が緩いと、危険が及ぶ範囲が広がります。CAが強い確認をせず要求に自動署名する設定では、未認証のネットワーク攻撃者も有効な証明書を取得できる、と提供元は説明しています。実際の自動署名方針と確認方法は、運用担当者が自分の設定で調べる必要があります。提供元が示す条件
| 確認する状況 | 告知が示す意味 | 担当者が調べる根拠 |
|---|---|---|
| 有効なエージェント証明書を持つクライアント | 影響バージョンの報告書処理経路に接続できる | 証明書の発行・失効記録とサーバーのバージョン |
| 強い確認をせずCAが自動署名 | 未認証だった攻撃者も証明書を得る可能性 | 自動署名方針と証明書要求の確認方法 |
- 確認する状況
有効なエージェント証明書を持つクライアント
- 告知が示す意味
- 影響バージョンの報告書処理経路に接続できる
- 担当者が調べる根拠
- 証明書の発行・失効記録とサーバーのバージョン
- 確認する状況
強い確認をせずCAが自動署名
- 告知が示す意味
- 未認証だった攻撃者も証明書を得る可能性
- 担当者が調べる根拠
- 自動署名方針と証明書要求の確認方法
猫と一緒に読み解く Q&A
- 猫の研究員
自動署名を切ってあれば、更新を後回しにできる?
ポケットノート有効な証明書を持つクライアントが使う経路の欠陥は残ります。証明書の方針を調べるとともに、影響バージョンか確認して修正版を適用する対応が必要です。
3. 修正版の公開から実行状態の確認へ
次は提供元が示す影響範囲と修正版です。異なる製品系列の番号を混ぜず、使っている系列の行で確認します。Puppet Coreは基盤となる構成要素で、Enterprise製品にはその構成要素が同梱されます。バージョン一覧
| 製品系列 | 影響範囲 | 修正版 |
|---|---|---|
| Puppet Enterprise 2026 | 2026.0.0以上、2026.0.1未満 | 2026.0.1 |
| Puppet Enterprise 2025 | 2025.0.0以上、2025.12.1未満 | 2025.12.1 |
| Puppet Enterprise 2023.8 | 2023.8.0以上、2023.8.13未満 | 2023.8.13 |
| Puppet Core 9 | 9.0.0以上、9.1.3未満 | 9.1.3 |
| Puppet Core 8 | 8.xのうち8.22.2未満 | 8.22.2 |
- 製品系列
Puppet Enterprise 2026
- 影響範囲
- 2026.0.0以上、2026.0.1未満
- 修正版
- 2026.0.1
- 製品系列
Puppet Enterprise 2025
- 影響範囲
- 2025.0.0以上、2025.12.1未満
- 修正版
- 2025.12.1
- 製品系列
Puppet Enterprise 2023.8
- 影響範囲
- 2023.8.0以上、2023.8.13未満
- 修正版
- 2023.8.13
- 製品系列
Puppet Core 9
- 影響範囲
- 9.0.0以上、9.1.3未満
- 修正版
- 9.1.3
- 製品系列
Puppet Core 8
- 影響範囲
- 8.xのうち8.22.2未満
- 修正版
- 8.22.2
猫と一緒に読み解く Q&A
- 猫の研究員
インストールの記録があれば、修正が有効だと分かる?
ポケットノート提供元のCVE記録は、更新後にPuppet Serverを再起動して修正コードを読み込むよう案内しています。インストール記録に加え、再起動時刻と実行中のバージョンを受け取る必要があります。修正の手順
4. 運用担当者から受け取る適用の根拠
公開された修正が実際にリクエストを処理するサーバーまで届いたかは、次の段階ごとに確かめます。複数台ある場合、1台の記録で全台の適用を判断することはできません。
| 段階と担当者 | 現在確認できた状態 | 完了を判断する根拠 |
|---|---|---|
| 修正案の作成 · 提供元 | 確認済み:修正版と解決手順を公開 | 提供元の告知、CVEの手順 |
| 更新の提供 · 提供元 | 確認済み:11月3日の解決バージョンを明記 | 利用する製品系列の修正版を確保 |
| 稼働サーバーへの適用 · 運用者 | 個別の対象は未確認 | 実行バージョン、更新記録、再起動・適用時刻、通常の報告書の受信確認 |
- 段階と担当者
修正案の作成 · 提供元
- 現在確認できた状態
- 確認済み:修正版と解決手順を公開
- 段階と担当者
更新の提供 · 提供元
- 現在確認できた状態
- 確認済み:11月3日の解決バージョンを明記
- 完了を判断する根拠
- 利用する製品系列の修正版を確保
- 段階と担当者
稼働サーバーへの適用 · 運用者
- 現在確認できた状態
- 個別の対象は未確認
- 完了を判断する根拠
- 実行バージョン、更新記録、再起動・適用時刻、通常の報告書の受信確認
猫と一緒に読み解く Q&A
- 猫の研究員
ホスティング会社が「パッチ提供済み」と言ったら、何を聞けばいい?
ポケットノート「私たちのPuppet Serverが実行しているバージョンと再起動時刻を教えてください」と依頼します。複数台なら、対象ごとの適用結果と通常の報告書を受信できていることまで確認すると、未対応の対象を探せます。
5. 悪用の確認で分かること
CISAの既知の悪用脆弱性一覧KEVへの追加は、実際の悪用を示す根拠が確認されたという意味です。どの組織が被害を受けたか、自分のサーバーに侵害の形跡があるかまで分かる一覧ではありません。この項目のランサムウェア使用状況は Unknown です。「なし」に置き換えることはできません。CISA原本
自分のサイトでPuppetを使っているか分からなければ、まずサーバー管理の担当者に尋ねます。使用中なら更新の適用確認と侵害の形跡の調査を併せて依頼してください。修正版の適用は脆弱な経路を直す作業であり、過去に侵害がなかったことの確認には別の根拠が必要です。
猫と一緒に読み解く Q&A
- 猫の研究員
サイトが普段どおり開けば、悪用されていないと考えていい?
ポケットノート正常な応答だけでは侵害の有無を判断できません。証明書の発行記録、報告書の処理記録、サーバーの活動を調べた結果を担当者から受け取ります。
まとめ
次に受け取る運用の根拠
今回の一覧追加は、既存の修正版が稼働サーバーに反映されたか確認する理由を強めました。Puppetの使用有無、製品系列ごとの実行バージョン、再起動・適用時刻をそろえることで、告知の確認を実際の対応につなげられます。
出典
- Perforce:影響範囲と修正版portal.perforce.com
- CISA:既知の悪用脆弱性の原本一覧cisa.gov
- CVE原本:更新とサーバー再起動の手順cveawg.mitre.org